
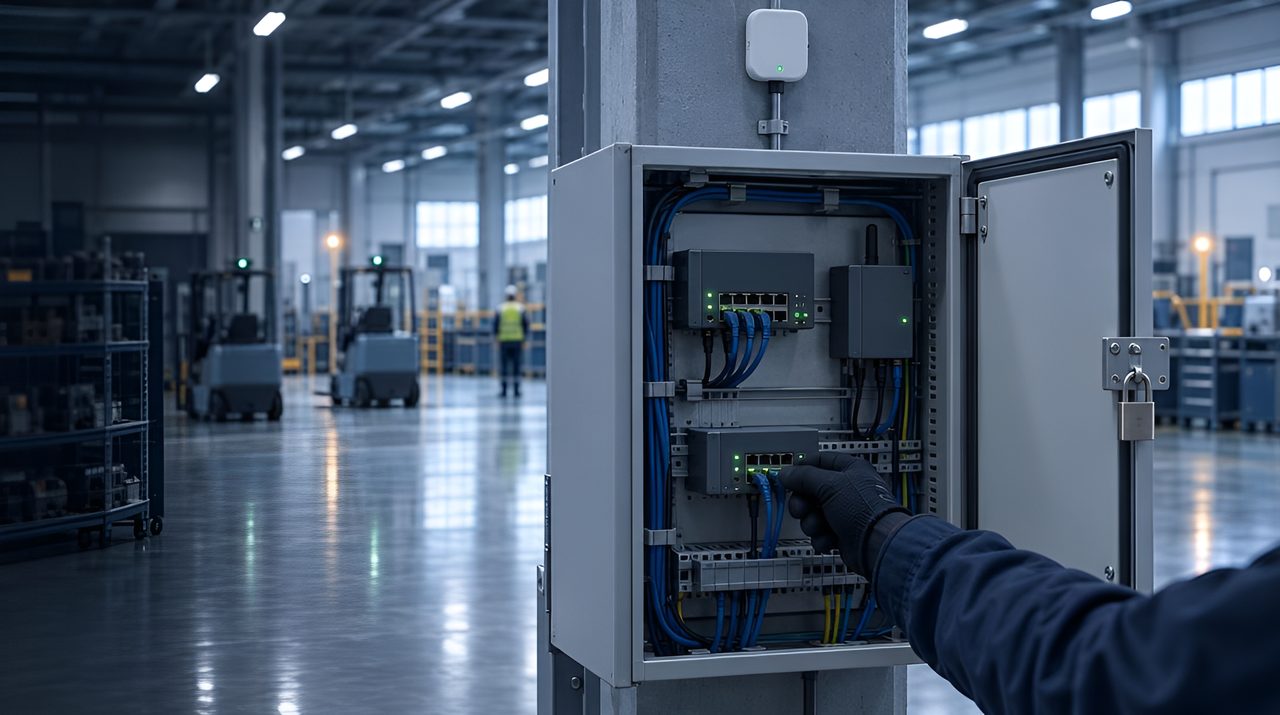
Sistemas de localização que não achatam o seu modelo de segurança OT.
Tags, gateways e túneis de fornecedor tratados como assets OT, segmentados, supervisionados e exit-ready. Sem dependência do fornecedor RF que quer um WLAN plano.
Respondemos num dia útil com perguntas ou um orçamento por escrito. Sem compromisso. Prefere conversar? Marque uma chamada gratuita de 30 minutos.
Ainda não quer uma chamada? ··
Inventário antes da proteção
Não dá para proteger gateways, âncoras e agentes de nuvem que você não listou. Começamos com um inventário vivo de OT/IoT e dos fluxos de dados, incluindo o caminho de suporte remoto do fornecedor.
Segmentar como OT, não como portáteis
Um zoneamento no espírito da IEC 62443 é melhor que uma sub-rede sem fio plana. Monitoramento leste-oeste, privilégio mínimo para as plataformas de localização e store-and-forward que não abre brechas "temporárias" para sempre.
O acesso remoto do fornecedor é o risco silencioso
Túneis de fabricantes e VPNs de suporte sempre ativas são um caminho comum de invasão. Limite o tempo, exija MFA, registre tudo e recuse arquiteturas que exijam presença permanente do fornecedor no chão de fábrica.
A separação como controlo
Aconselhamos primeiro. Se preferir, também fornecemos, alugamos e integramos. As recomendações de arquitetura são escritas para que você possa trocar de fornecedor sem herdar os atalhos de segurança dele.
Leituras relacionadas.
Independente face aos fornecedores e por portões. Aconselhamos primeiro. Se preferir, também fornecemos, alugamos e integramos. Os casos são projetos de funções anteriores, antes da TRACIO. Fazemos baseline da operação antes de citar resultados.
Perguntas frequentes
Substituem o nosso tooling SOC?
Não. Tornamos os assets de localização observáveis e segmentáveis para o vosso monitoring SOC/OT os ver.
Plataformas cloud de localização?
Mapeamos residência de dados, federação de identidade e blast radius antes de recomendar cloud vs on-prem/enclave.
Como lidam com firmware?
Janelas de change, updates assinados e rollback, como change OT, não shadow IT.
Podem os fornecedores ficar em managed service?
Sim, sob a vossa política de acesso. Túneis permanentes sem restrição são um fail de design.
Última atualização: 5 de outubro de 2026