
Localisatiesystemen die uw OT-securitymodel niet platslaan.
Tags, gateways en leverancierstunnels als OT-assets, gesegmenteerd, gesuperviseerd en exit-ready. Onafhankelijk van de RF-leverancier die een plat wireless LAN wil.
We reageren binnen één werkdag met vragen of een schriftelijke offerte. Vrijblijvend. Liever praten? Plan een gratis gesprek van 30 minuten.
Nog niet klaar voor een gesprek? ··
Inventaris vóór bescherming
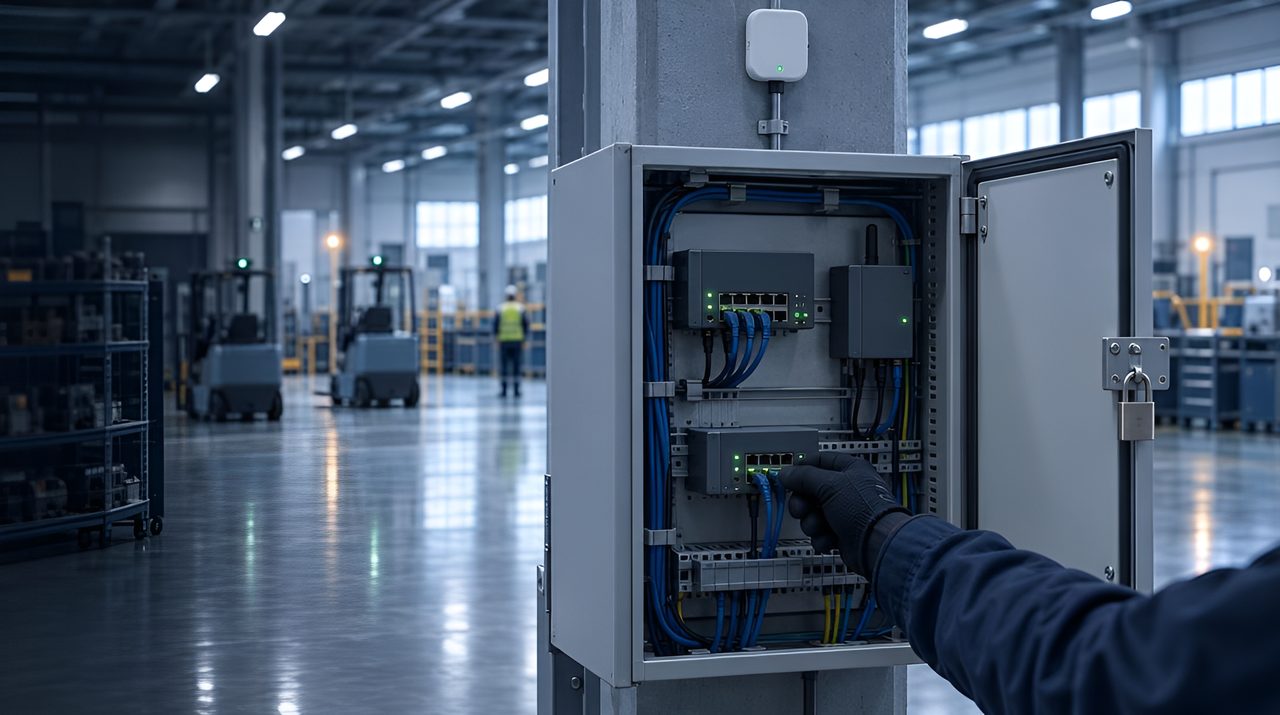
Je kunt gateways, anchors en cloudagents niet beveiligen als je ze niet hebt geïnventariseerd. Wij beginnen met een actuele OT/IoT-inventaris en datastromen, inclusief het remote-supportpad van de leverancier.
Zie OT-cybersecurity en IT/OT-eigenaarschap.
Segmenteren als OT, niet als laptops
Zonering volgens IEC 62443 is beter dan een plat draadloos subnet. Monitoring van oost-westverkeer, minimale rechten voor locatieplatformen en store-and-forward zonder 'tijdelijke' gaten die voor altijd blijven.
Supplier remote access is het stille risico
OEM-tunnels en altijd actieve support-VPN's zijn een veelvoorkomende route voor inbraken. Werk met tijdslimieten, MFA en logging, en weiger architecturen die een permanente aanwezigheid van de leverancier op de fabrieksvloer vereisen.
Geen belang bij de stack die je beoordeelt
Wij verkopen de stack die wordt beoordeeld niet door. Architectuuraanbevelingen zijn zo geschreven dat je van leverancier kunt wisselen zonder hun beveiligingsshortcuts te erven.
Gerelateerde lectuur.
Onafhankelijk en gate-gestuurd. Wij geven eerst advies. Op verzoek leveren, leasen en integreren we ook. Case studies hier zijn projecten die onze specialisten in eerdere functies leidden, vóór TRACIO. We baselinen uw operatie vóór we uitkomsten noemen.
Locating as an OT estate
Gateways, ankers en cloudagents horen in de OT- en IoT-inventaris, met dataflowdiagrammen waarin ook het pad voor support op afstand door de leverancier staat. Zonering volgens IEC 62443 is beter dan een plat draadloos subnet. Geef OEM-tunnels een tijdslimiet, eis MFA, log de toegang en weiger een permanente, onbeperkte aanwezigheid op de fabrieksvloer.
Wij verkopen de stack die wordt beoordeeld niet door. Architectuuraanbevelingen zijn zo geschreven dat je van leverancier kunt wisselen zonder hun beveiligingsshortcuts te erven. Zie IT & OT.
Inkoopcriteria die CISO's toepassen op lokalisatiesystemen
Locatiesystemen zijn OT: anchors, gateways en identiteit op netwerken die je al beveiligt. Selectiecriteria beveiliging:
- Ontwerp van zones en conduits: plaatsing volgens Purdue/IEC 62443 vóór het gemak van Wi-Fi voor de leverancier.
- Identiteit en RBAC: wie ruwe posities mag opvragen en wie alleen geaggregeerde analyses; audit van elke gevoelige zoekvraag.
- Toegang op afstand voor leveranciers (jumphosts, MFA, sessies met tijdslimiet, gelogde wijzigingen) of helemaal geen.
- Positie in de toeleveringsketen: SBOM, SOC 2 / ISO 27001, patchfrequentie, kwetsbaarheidsmelding.
- Enclave-opties: on-prem of air-gapped paden waar het beleid dat vereist.
Platformleveranciers beperken wrijving met cloud-standaarden. SI's beperken de installatietijd met platte VLAN's. Geen van beide is een beheersmaatregel. De CISO-review moet locatiebepaling behandelen als elk ander OT-project.
Beveiligingsfaalmodi bij RTLS en IoT-lokalisatie
- Plat draadloos netwerk gedeeld met productie- of gastnetwerken.
- Standaard cloudbeheer en te ruime API-sleutels.
- Locatietelemetrie die medewerkers identificeert zonder privacymaatregelen die met de DPO zijn afgestemd.
- Onbewaakte VPN van de leverancier naar OT.
- Geen SIEM-mapping voor gateways, mislukte authenticaties en configuratiewijzigingen.
Vragen die CISO's aan lokalisatieleveranciers moeten stellen
- Waar zitten anchors, gateways en middleware in ons zonemodel, en welke conduits zijn nodig?
- Mutual TLS, versleuteling in opslag, RBAC en audit: laat de configuratie zien, geen claim uit een datasheet.
- Hoe wordt supporttoegang van de leverancier beheerd, gelogd en ingetrokken?
- Lever een SBOM en patch-SLA voor firmware- en cloudcomponenten.
- Kan het systeem volledig on-prem draaien zonder uitgaande afhankelijkheid voor onze risicovolle locaties?
- Hoe komen events in ons SIEM terecht (syslog/CEF/JSON) met een gemapte lijst van use cases?
Hoe TRACIO verschilt voor de CISO
Wij ontwerpen locatiebepaling vanaf gate 1 als OT en scoren leveranciers tegen jouw beheersraamwerk, zonder gateways, sensoren of AMR-vloten te verkopen. Dat is een ingebouwde controle: advies wordt apart van hardwarelevering gefactureerd, dus het kan de aanbeveling niet vertekenen.
Concurrentiekader: wie draagt het beveiligingsrisico van lokalisatie
Platformleveranciers maken steeds vaker reclame met SOC 2, mutual TLS en 'enterprise-ready' RTLS. Die maatregelen doen ertoe, maar alleen als ze zijn geconfigureerd in jouw zonemodel, IdP en SIEM. SI's kunnen platte VLAN's voorstellen om de installatie te versnellen. Grote gespecialiseerde bureaus kunnen lokalisatie behandelen als nog een IoT-werkstroom zonder OT-diepgang. Geen van die prikkels leidt automatisch tot conduits volgens IEC 62443, tijdgebonden toegang voor leveranciers of SBOM-discipline.
Vraag wie de gateway-firmware patcht na jaar één, wie certificaten roteert, en of ruwe locatiequery's op medewerkers worden gelogd zoals privilegetoegang. Als het antwoord 'de standaardinstellingen van de cloudconsole' is, is het risicoregister onvolledig.
Locatiebepaling vergroot ook het aanvals- en privacyoppervlak: positietelemetrie kan procesgeheimen en identificeerbare bewegingen onthullen. Afstemming tussen CISO en DPO bij gate 1 voorkomt dat security een ontwerp goedkeurt dat privacy later blokkeert, of andersom.
Hoe 'goed' eruitziet voordat de hardware wordt opgeschaald
- Gedocumenteerd zone-/conduitdiagram voor anchors, gateways en middleware.
- leverancier remote-access standard matching OT jump-host practice.
- Een RBAC-matrix die onderscheid maakt tussen kaarten van assets en herleidbare looproutes van mensen.
- SIEM-use cases voor mislukte authenticaties, configuratiewijzigingen en afwijkend querievolume.
- Enclave- of on-prem-optie gescoord voor locaties met hoge gevoeligheid, ook als het hoofdkantoor SaaS verkiest.
TRACIO scoort leveranciers tegen die lat als onafhankelijk specialist: wij verkopen de sensoren die we beoordelen niet.
Veelgestelde vragen
Vervangt u onze SOC-tooling?
Nee. We maken localisatie-assets observeerbaar en segmentleerbaar zodat uw SOC/OT-monitoring ze ziet.
Cloud-locatieplatforms?
We mappen data residency, identity federation en blast radius vóór we cloud vs on-prem/enclave aanbevelen.
Hoe gaat u om met firmware?
Change windows, gesigneerde updates en rollback, als OT-change, niet shadow IT.
Kunnen leveranciers blijven voor managed service?
Ja, onder uw access policy. Permanente onbeperkte tunnels zijn een design-fail.
Laatst bijgewerkt: