
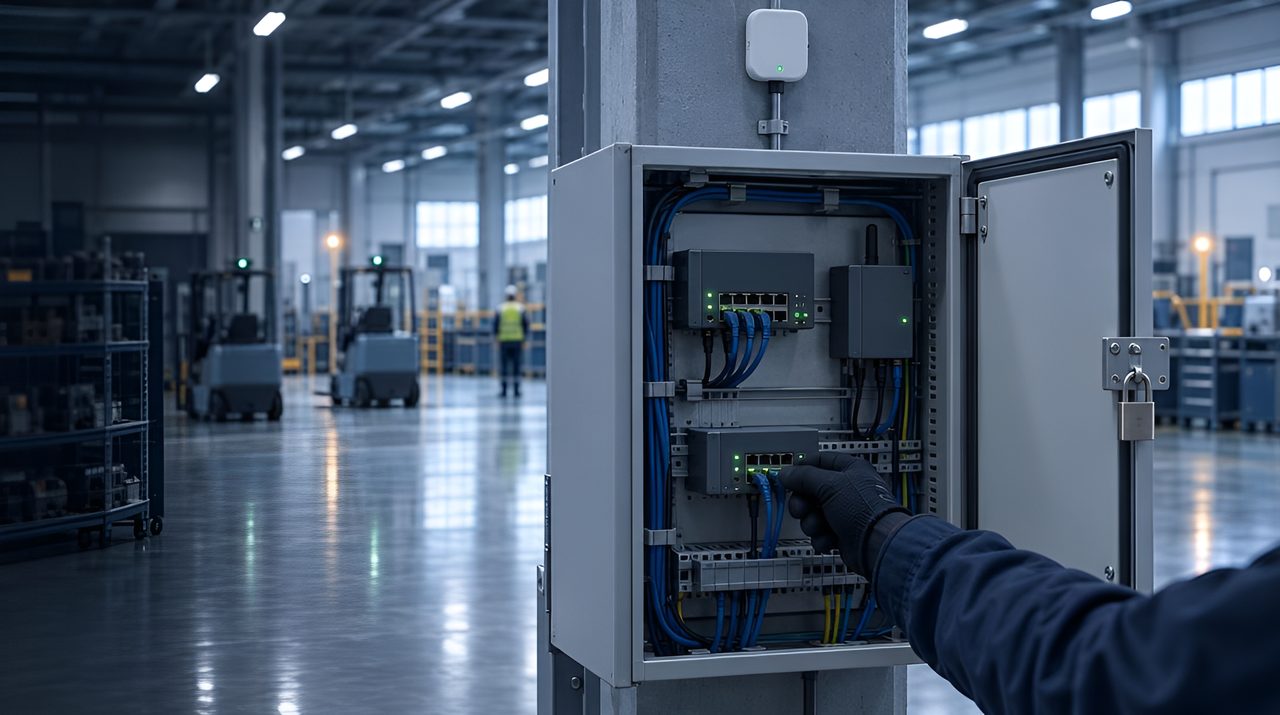
Sistemas de localización que no aplastan su modelo de seguridad OT.
Tags, gateways y túneles de proveedor como assets OT: segmentados, supervisados y listos para exit. Sin dependencia del proveedor RF que quiere un WLAN plano.
Le respondemos en un día laborable con preguntas o un presupuesto por escrito. Sin compromiso. ¿Prefiere hablar? Reserve una llamada gratuita de 30 minutos.
¿Aún no quieres una llamada? ··
Inventario antes de protección
No puedes proteger gateways, anclas y agentes en la nube que no tienes inventariados. Empezamos con un inventario OT/IoT vivo y los flujos de datos, incluida la vía de soporte remoto del proveedor.
Consulta ciberseguridad OT y propiedad de IT/OT.
Segmentar como OT, no como portátiles
Una zonificación basada en IEC 62443 es mejor que una subred inalámbrica plana. Monitorización este-oeste, mínimo privilegio para las plataformas de localización y un store-and-forward que no abra agujeros "temporales" para siempre.
El acceso remoto del proveedor es el riesgo silencioso
Los túneles de los OEM y las VPN de soporte siempre activas son una vía de ataque habitual. Limita el tiempo, exige MFA, registra todo y rechaza las arquitecturas que requieren la presencia permanente del proveedor en planta.
La independencia como control
Asesoramos primero. Si lo prefiere, también suministramos, arrendamos e integramos. Redactamos las recomendaciones de arquitectura para que puedas cambiar de proveedor sin heredar sus atajos de seguridad.
Lecturas relacionadas.
Independiente y por fases con puertas de decisión. Los casos son proyectos de funciones anteriores, antes de TRACIO. Baselinamos su operación antes de citar resultados.
Preguntas frecuentes
¿Sustituyen nuestro tooling SOC?
No. Hacemos observables y segmentables los assets de localización para que su monitoring SOC/OT los vea.
¿Plataformas cloud de localización?
Mapeamos residencia de datos, federación de identidad y blast radius antes de recomendar cloud vs on-prem/enclave.
¿Cómo gestionan el firmware?
Ventanas de change, updates firmados y rollback, como change OT, no shadow IT.
¿Pueden quedarse los proveedores en managed service?
Sí, bajo su política de acceso. Los túneles permanentes sin restricción son un fail de diseño.
Última actualización: