
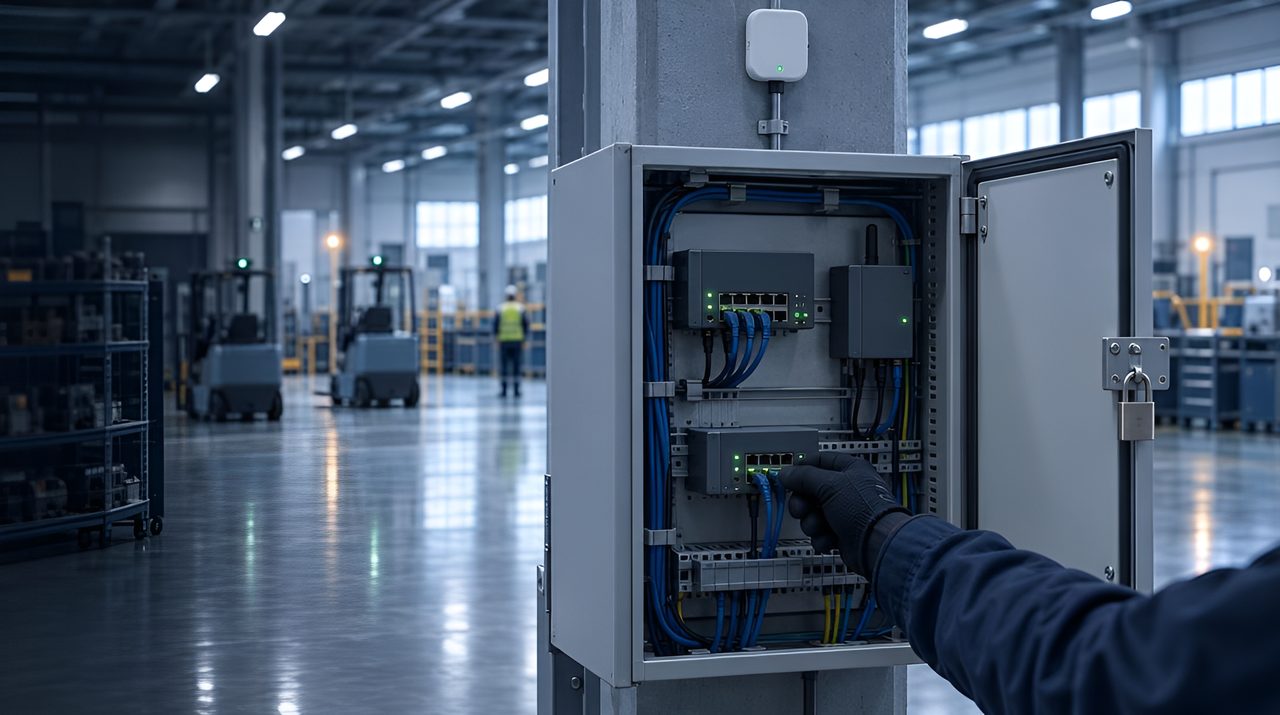
Des systèmes de localisation qui n’aplatissent pas votre modèle de sécurité OT.
Tags, gateways et tunnels fournisseur traités comme assets OT, segmentés, supervisés et prêts à l’exit. Nous recommandons ce qui convient, pas ce que veut un WLAN plat.
Nous répondons sous un jour ouvré avec des questions ou un devis écrit. Sans engagement. Vous préférez en parler ? Réservez un appel gratuit de 30 minutes.
Pas encore prêt pour un appel ? ··
Inventaire avant protection
On ne peut pas sécuriser des passerelles, des ancres et des agents cloud que l’on n’a pas recensés. Nous commençons par un inventaire OT/IoT tenu à jour et par les flux de données, y compris l’accès de télémaintenance du fournisseur.
Voir cybersécurité OT et responsabilités IT/OT.
Segmenter comme l’OT, pas comme des laptops
Un zonage dans l’esprit d’IEC 62443 vaut mieux qu’un sous-réseau sans fil à plat. Surveillance est-ouest, moindre privilège pour les plateformes de localisation, et stockage avec retransmission qui n’ouvre pas de brèches « temporaires » pour toujours.
L’accès distant fournisseur est le risque silencieux
Les tunnels des constructeurs et les VPN de support toujours ouverts sont une voie d’intrusion fréquente. Limitez-les dans le temps, imposez la MFA, journalisez, et refusez les architectures qui exigent une présence permanente du fournisseur dans l’atelier.
L’indépendance comme contrôle
Le conseil d'abord. Si vous le souhaitez, nous fournissons, louons et intégrons aussi. Nos recommandations d’architecture sont rédigées pour que vous puissiez changer de fournisseur sans hériter de ses raccourcis de sécurité.
Lectures associées.
Indépendant et piloté par des gates. Le conseil d'abord. Si vous le souhaitez, nous fournissons, louons et intégrons aussi. Les études de cas ici sont des missions issues de fonctions antérieures, avant TRACIO. Nous baselons votre exploitation avant de citer des résultats.
Questions fréquentes
Remplacez-vous notre tooling SOC ?
Non. Nous rendons les assets de localisation observables et segmentables pour que votre monitoring SOC/OT les voie.
Plateformes cloud de localisation ?
Nous cartographions résidence des données, fédération d’identité et blast radius avant de recommander cloud vs on-prem/enclave.
Comment gérez-vous le firmware ?
Fenêtres de change, updates signés et rollback, traités comme change OT, pas shadow IT.
Les fournisseurs peuvent-ils rester en managed service ?
Oui, sous votre politique d’accès. Les tunnels permanents non restreints sont un fail de design.
Dernière mise à jour :