
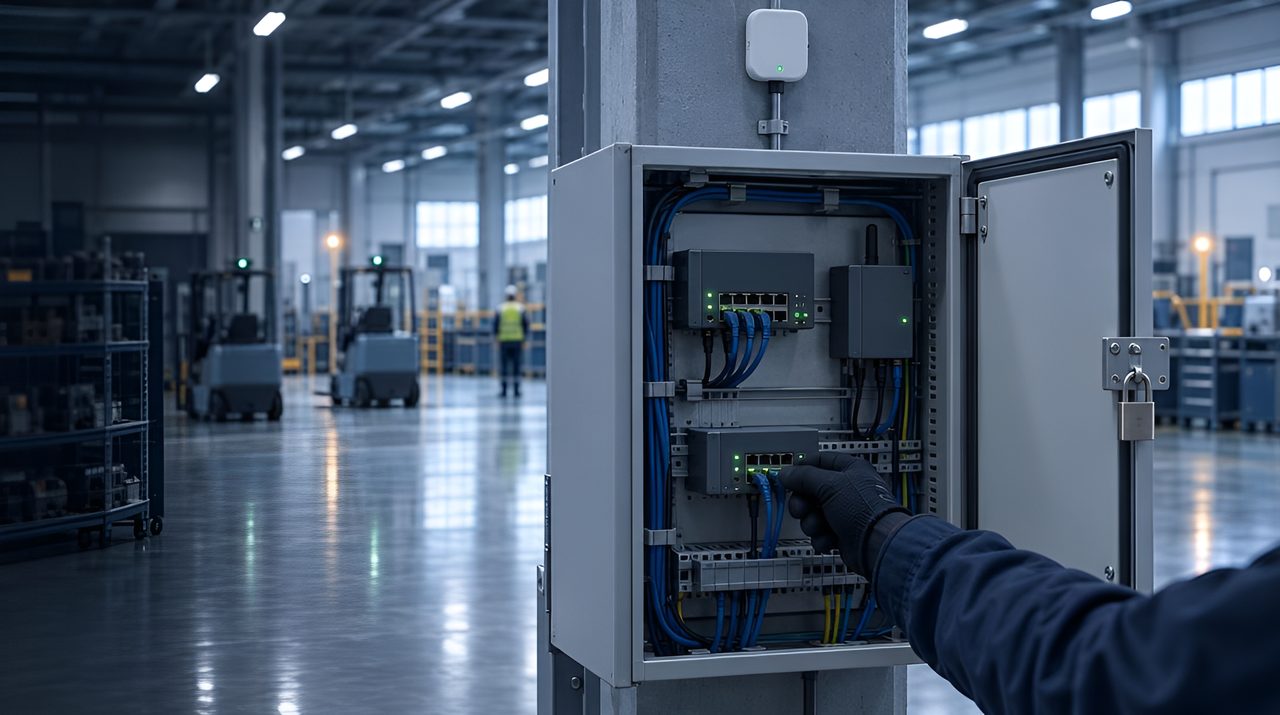
RTLS für IT und OT.
RTLS ist Betriebstechnologie. Es nutzt dein Netzwerk, integriert sich mit bereits sicheren Systemen und erzeugt neue Daten, die verwaltet werden müssen. Das ist die IT- und OT-Perspektive: die Fragen, die beantwortet werden sollten, bevor Hardware bestellt wird.
Das Netzwerk, Segmentierung und IEC 62443
RTLS-Deployments bestehen die Sicherheitsprüfung nicht, wenn sie als IT-Projekte und nicht als OT-Projekte behandelt werden.
Der richtige Ausgangspunkt ist eine Purdue-modellbewusste Architektur: Wo befinden sich die Anchors, Gateways und Middleware? Welche Zone? Welche Leitungen? Moderne RTLS-Plattformen unterstützen die IEC 62443-ausgerichtete Segmentierung,
gegenseitiges TLS, rollenbasierten Zugriff und Audit-Logging, aber nur, wenn es von Gate 1 aus konzipiert ist.
Die Nachrüstung der Sicherheit nach der Unterzeichnung der Architektur kostet mehr als eine Neugestaltung.
Identität und Zugang: wer welchen Ort sehen kann
Standortdaten sind von Natur aus sensibel: Sie können Mitarbeiter identifizieren, Prozesswissen offenlegen und regulatorische Risiken schaffen (DSGVO, Betriebsrat).
Die rechte Kontrollebene trennt die Rohpositionstelemetrie von der abgeleiteten Analyse, wendet rollenbasierten Zugriff auf der API-Ebene an und protokolliert jede Abfrage.
Die Standardeinstellungen auf den meisten Anbieterplattformen sind für europäische Unternehmenskontexte falsch. Sie müssen explizit abgestimmt werden.
Integrationsmuster, die tatsächlich skalieren
Drei Integrationsmuster funktionieren im Unternehmensmaßstab: Streaming (MQTT oder Kafka für hochfrequente Positionsereignisse in eine digitale Zwillings- oder Analyseschicht),
API-gesteuert (REST oder gRPC für WMS, MES oder EMR, um Standorte auf Abruf zu ziehen) und ESB-vermittelt (wo man bereits einen Enterprise-Servicebus betreibt, MuleSoft, Boomi).
Das falsche Muster bindet dich an das Datenmodell des Anbieters. Wir entwerfen für das Muster, das dein Stapel bereits verwendet.
Lieferanten- und Lieferkettenkontrolle
Moderne Beschaffung erfordert SBOM-, SOC 2- oder ISO 27001-Attestationen sowie Patch-Management-Verpflichtungen von RTLS-Lieferanten. Nicht alle Anbieter erfüllen diese Maßstäbe, und diejenigen, die es tun, sind nicht immer die technisch stärksten.
Wir führen eine Anbieterprüfung anhand Ihrer spezifischen Sicherheitslage durch (oft direkt mit Ihrem CISO) und erstellen eine Scorecard, die einer Überprüfung durch Third-Party-Risiken standhält.
Verwandte Artikel.
Globale Industriegruppe · ProgrammwiederherstellungProjekt aus früheren Positionen, vor TRACIO
Buying criteria for IT/OT locating architecture
IT und OT verantworten gemeinsam, ob die Ortung wartbar bleibt. Kriterien:
- Gemeinsame RACI: Wer patcht die Gateways, wer verwaltet die Zertifikate, wer genehmigt Wartungsfenster?
- Zuerst segmentieren: eigene Wege, wo das Risiko es verlangt. BLE oder Wi-Fi auf vorhandener Technik nur mit ausdrücklicher Risikoakzeptanz.
- Integration patterns that scale: normalized location events into MES/WMS/ERP/EHS via APIs or brokers, not one-off scripts.
- Ausstiegspaket: Zugangsdaten, Bestandspläne, Tag-Register und Datenexporte bleiben Ihre.
Suppliers pitch single-pane platforms. SIs pitch turnkey installs. Enterprise architects should buy a locating data layer that can survive a hardware swap.
Architecture failure modes
- Unklare Zuständigkeit zwischen IT-Netzwerk und OT-Engineering nach dem Go-live.
- Punkt-zu-Punkt-Integrationen, die bei Versions-Updates des Anbieters brechen.
- Frequenz- und Kanalpläne werden ignoriert, bis im Betrieb Störungen auftreten.
- Identität hängt am Cloud-Mandanten des Anbieters, ohne IdP des Unternehmens.
- No capacity model for tag and event growth across sites.
Questions for locating suppliers and SIs
- Document the reference architecture for our Purdue zones and identity provider.
- Welche offenen Protokolle und Exportformate bekommen wir ab dem ersten Tag?
- Wer betreut Firmware, Zertifikate und den Zustand der Leser nach der Gewährleistung, mit welchem SLA?
- How do you deduplicate and time-order events before they hit MES/WMS?
- What is the migration path if we change radio suppliers in year three?
Was TRACIO für IT und OT anders macht
TRACIO delivers buyer-side architecture and programme governance for locating (RF survey, segmentation, integration design and supplier scrutiny) without a hardware or platform SKU. We keep both sides of the IT/OT split in a single RACI the steering group can audit.
Häufig gestellte Fragen
Braucht RTLS ein eigenes VLAN, oder kann es bestehende Infrastruktur nutzen?
Das hängt von der Technologie und Ihrer operativen Risikotoleranz ab. BLE und Wi-Fi basierende RTLS können bestehende Infrastruktur sorgfältig nutzen; UWB-Anker profitieren typischerweise von einem dedizierten VLAN.
Wir entwerfen Segmentierung als Teil der Architektur, nicht als Nachgedanke.
Wie werden Standortdaten während des Transports und in Ruhe gesichert?
Moderne Plattformen unterstützen gegenseitige TLS für den Transit und AES-256 im Ruhezustand mit rollenbasiertem Zugriff und Audit-Protokollierung. Wir überprüfen die Umsetzung, nicht die Marketingbehauptung, während der Überprüfung von Gate 1 und dem Pilotprojekt.
Können wir RTLS in einer Air-Gapped oder mit eingeschränktem Netzwerk laufen lassen?
Ja, häufig im Verteidigungs-, Pharma- und einigen industriellen Kontexten. Wir entwerfen Systeme, die vollständig vor Ort laufen und keine ausgehende Verbindung haben. Die Händler-Shortlist wird kürzer; Wir navigieren es.
Wie sieht die Integration mit unserem bestehenden SIEM aus?
Die meisten RTLS-Plattformen senden Syslog-, JSON- oder CEF-formatierte Events, die sauber mit Splunk, Sentinel, Elastic oder QRadar integriert werden. Die spezifische Ereigniskartierung erfolgt in Phase 1 mit Ihrem Sicherheitsteam.
Zuletzt aktualisiert: