
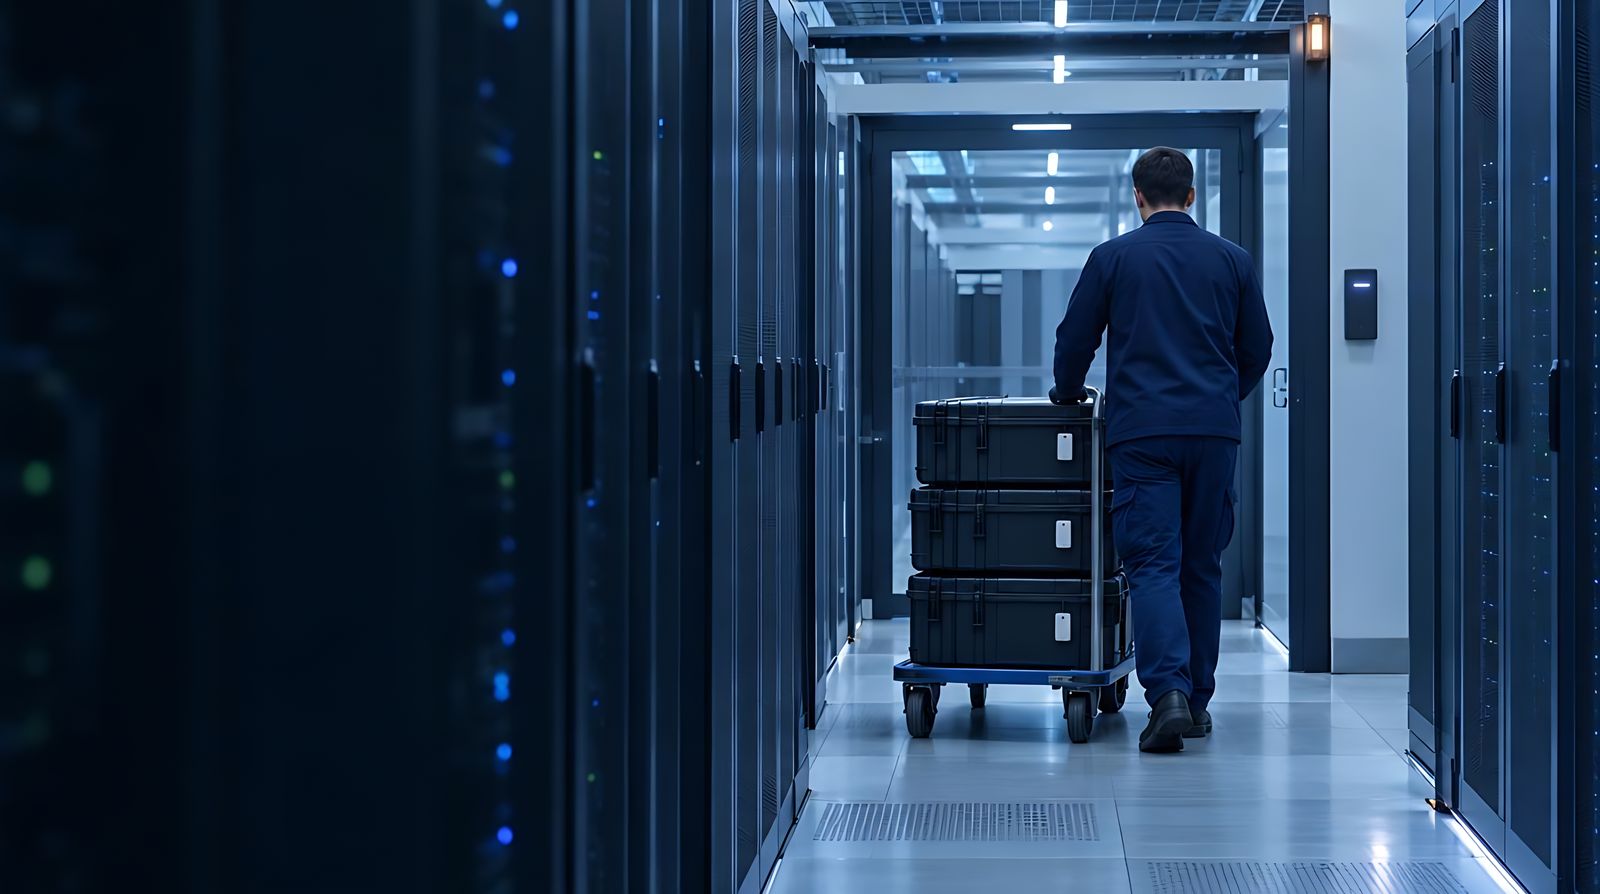
Śledzenie zasobów w centrach danych, od placu składowego po działającą szafę serwerową.
Dla projektów hyperscale, kolokacyjnych, korporacyjnych oraz kampusów AI i HPC, od fazy budowy po codzienną eksploatację. Projektujemy RFID i RTLS tak, aby sprzęt o długim czasie realizacji, części zamienne, serwery i pracownicy pozostawali identyfikowalni, a CMDB, DCIM i ERP odzwierciedlały to, co rzeczywiście znajduje się na miejscu.
Doradzamy w oparciu o Wasze potrzeby, bez własnego produktu ani platformy do sprzedania. Na życzenie dostarczamy, leasingujemy i integrujemy sprzęt również.
Odpowiadamy w ciągu jednego dnia roboczego z pytaniami lub pisemną wyceną. Bez zobowiązań. Wolisz porozmawiać? Umów bezpłatną 30-minutową rozmowę.
Nie czas jeszcze na rozmowę? ··
Wolisz porozmawiać? Umów bezpłatną 30-minutową rozmowę.
Centra danych: przypadek użycia i liczby, które rusza.
Właściwa technologia radiowa do zadania, dopasowana do Twojego przypadku użycia.
1 · Ewidencja
Rozliczaj każdy zasób i część zamienną w obiekcie.
2 · Lokalizacja
Lokalizuj sprzęt i ludzi tam, gdzie naprawdę odbywa się praca.
3 · Audyt
Zamieniaj zdarzenia lokalizacji w zapisy operacyjne gotowe do audytu.
RFID: identyfikacja · bramki i strefy · ludzie tam, gdzie trzeba
Co wciąż widzimy w hali.
Zapasy rozjeżdżają się z systemem ewidencji
Magazyny części, strefy przygotowania i zapasy na hali nie zgadzają się z DCIM i finansami. Inwentaryzacje są rzadkie, ręczne i nieaktualne już przy następnym oknie zmian. Reagowanie na incydenty wymaga potwierdzonego stanu osobowego w kilka sekund, ze ścieżką audytu.
Droga od przyjęcia do instalacji ma luki
Zasoby IT opuszczają przyjęcie na podstawie zgłoszenia i trafiają do szafy na zaufanie. Uzgadnianie jest okresowe, ręczne i podatne na błędy, a to dokładnie ten rodzaj luki, który ujawnia audyt lub inspekcja.
Kontrola dostępu do hali i stref zastrzeżonych jest zbyt ogólna
Wiedza o tym, kto jest na hali, do których stref może wejść i czy cenny sprzęt przemieszczał się razem z nim, to często log identyfikatorów i zaufanie. W działającej hali „zaufanie” nie jest polityką kontroli dostępu.
Przypadki użycia, które konsekwentnie się zwracają.
Dokładność zasobów i zapasów
Prawdziwe dane na poziomie numerów seryjnych dla zasobów i części zamiennych, dowody inwentaryzacji bez wyłączania hali.
Śledzenie od przyjęcia do instalacji
Przychodzący sprzęt identyfikowany przy przyjęciu i lokalizowany w hali, z alertami o czasie postoju i źle umieszczonych zasobach.
Kontrola zmian i łańcucha opieki
Ścieżka audytu pokazująca, kto co przeniósł, kiedy i czy zgadzało się to z zatwierdzoną zmianą.
Narzędzia, sprzęt pomiarowy i przekazania
Rozliczaj narzędzia i sprzęt pomiarowy na hali: mniej zgubionych zestawów narzędzi, czystsze przekazania zmian i dostawców.
Widoczność ludzi i podwykonawców
Widoczność na żywo osób w strefach zastrzeżonych, uprawnień do stref i uzgodnienie wyjść po zamknięciu okna.
Dopasowane do Twojego modelu operacyjnego
Zaprojektowane wokół sposobu prowadzenia obiektu (on-premise, chmura prywatna lub hybryda), z dostępem opartym na rolach i pełnym logowaniem. Bez obowiązku korzystania z SaaS dostawcy.
Ekosystem sprzętu i oprogramowania
Zebra · Impinj · Alien · Avery Dennison · Kontakt.io · Quuppa i inni: bramki, czytniki ręczne i tagi dobrane do hali i zadania, bez względu na producenta.
Gdzie się włączamy
DCIM · CMDB · ITSM / zarządzanie zmianami · platformy kontroli dostępu i bezpieczeństwa: zdarzenia na wejściu, decyzje w systemach, z których Twoje zespoły już korzystają.
Jak wygląda „dobrze” na poziomie lokalizacji.
Centra danych i IT: gdzie widać zwrot.
Zapasy, których możesz bronić
Potwierdzone pozycje zasobów i części zamiennych bez całkowitego wyłączenia: dowody ze znacznikiem czasu dla działu operacyjnego i finansów.
Kontrola zmian i łańcucha opieki
Zabezpieczona ścieżka audytu dla cennych zasobów IT od przyjęcia przez instalację i przeniesienie po wycofanie z eksploatacji.
Ludzie, strefy i okna zmian
Rejestr obecności na hali na żywo, powiązany ze zgłoszeniami zmian, z uprawnieniami do stref i automatycznym uzgodnieniem wyjść.
Typowe przypadki użycia: co wciąż widzimy.
Widoczność zasobów i zapasów
Problem: Cenne zasoby IT i części zamienne rozjeżdżają się z systemem ewidencji; audyty są powolne i rzadko budzą zaufanie.
Technologie: RFID na metal, bramki i czytniki ręczne, zdarzenia przesyłane do DCIM/CMDB/ITSM.
Efekt: Dokładność zapasów, za którą ręczy dział operacyjny i finanse, bez wyłączania hali.
Od przyjęcia do instalacji
Problem: Sprzęt jest rejestrowany przy przyjęciu, a potem znika z widoku, dopóki ktoś nie przejdzie alejki ze skanerem.
Technologie: Odczyty w bramkach przy przyjęciu, czytniki ręczne do wyjątków, aktualizacje lokalizacji aż do instalacji.
Efekt: Mniej zasobów-widm, szybsze instalacje, jasna odpowiedzialność za każde przeniesienie.
Zmiany i łańcuch nadzoru
Problem: Zgłoszenia zmian mówią, co powinno zostać przeniesione; hala często pokazuje coś innego.
Technologie: Zdarzenia identyfikacji i stref powiązane z systemem zmian i kontrolą dostępu.
Efekt: Łańcuch nadzoru o wartości dowodowej dla przeniesień, wymian i wycofań.
Ludzie na hali
Problem: Podwykonawcy, dostawcy i pracownicy wchodzą do stref zastrzeżonych jedynie po przyłożeniu identyfikatora.
Technologie: Obecność w strefach / BLE lub powiązana z kontrolą dostępu, reguły uprawnień, uzgodnienie wyjść.
Efekt: Kto był gdzie i w którym oknie, bez zamieniania hali w pokaz produktu.
Wycofanie z eksploatacji i obsługa nośników
Problem: Obudowy i dyski opuszczają halę do wyczyszczenia, ponownego użycia lub zniszczenia, a ślad urywa się na wózku.
Technologie: Punkty kontroli numerów seryjnych przy wyjściu i obsłudze nośników, powiązane z rejestrem wycofań.
Efekt: Udokumentowany nadzór na końcu cyklu życia dla klientów, audytorów i ubezpieczycieli.
Pojemność i porzucony sprzęt
Problem: Plany zasilania i przestrzeni zakładają, że zasoby są tam, gdzie mówi model; nieużywany sprzęt zamraża kapitał.
Technologie: Analityka lokalizacji i czasu postoju dla cennych klas zasobów, zasilająca narzędzia planistyczne.
Efekt: Odzyskaj nieużywany sprzęt i planuj pojemność na podstawie pozycji, których możesz bronić.
Lokalizacja zasobów i ludzi w centrach danych hyperscale i kolokacyjnych.
Operatorzy hiperskalowi i colocation (Equinix, Digital Realty oraz duże kampusy chmurowe, w tym obiekty skali AWS) prowadzą rozbudowane programy lokalizowania zasobów, klatek i podwykonawców. Wzmianki stanowią kontekst rynkowy dla wzorców projektowych RTLS/RFID, a nie deklaracje dotyczące klientów TRACIO. Kontekst branżowy: to nie lista klientów TRACIO ani publiczne referencje NDA.
Identyfikowalność zaczyna się, zanim dotrze pierwsza szafa serwerowa.
Rozwój AI i HPC sprawił, że to sprzęt, a nie grunt, wyznacza tempo realizacji. Według szacunków McKinsey globalne wydatki na centra danych mogą do 2030 roku sięgnąć 7 bilionów dolarów, przy czasach realizacji dochodzących do 80 tygodni dla rozdzielnic średniego napięcia i do 50 tygodni dla transformatorów w Ameryce Północnej. Gdy jeden opóźniony lub źle zlokalizowany element może wstrzymać uruchomienie zasilania, wiedza o tym, gdzie znajduje się każdy zasób o wysokiej wartości, staje się kwestią harmonogramu, a nie sprawą administracyjną.
- Sprzęt o długim czasie realizacji. Generatory, rozdzielnice, transformatory, UPS-y, CDU oraz chłodzenie cieczą śledzone od odbioru fabrycznego, przez plac składowy i magazyn, aż po docelową lokalizację.
- Place składowe i magazyny w pobliżu inwestycji. Otagowany, zlokalizowany zapas zamiast arkuszy kalkulacyjnych, dzięki czemu ekipy przestają szukać, a nic nie jest zamawiane podwójnie.
- Identyfikowalność dostaw przychodzących. Przyjęcie towaru weryfikowane względem awizacji wysyłkowych, z numerami seryjnymi rejestrowanymi jednorazowo i przekazywanymi do systemu ERP oraz rejestru zasobów.
- Magazyny części i zapasów. Kontrolowane wydawanie i zwrot części zamiennych oraz narzędzi podczas budowy i po przekazaniu obiektu, z alertami o minimalnym stanie zapasów.
- Bezpieczeństwo pracowników wykonawców. Kontrola dostępu na terenie budowy, zarządzanie strefami i elektroniczne liczenie obecności przy szczytowym zatrudnieniu w trakcie budowy.
- Przekazanie do eksploatacji. Rejestr zasobów z fazy budowy staje się punktem wyjścia dla CMMS, DCIM i CMDB, zamiast być odtwarzany po uruchomieniu obiektu.
W trakcie eksploatacji ta sama tożsamość towarzyszy inwentaryzacji szaf serwerowych, przenoszeniom, dodaniom i zmianom, a ostatecznie utylizacji zasobów IT (ITAD), z pełnym łańcuchem nadzoru dla każdego dysku i serwera opuszczającego budynek.
Najpierw doradzamy. Na życzenie dostarczamy, leasingujemy i integrujemy sprzęt również. Projektujemy model danych i dobór technologii dla Państwa obiektu, a następnie tworzymy krótką listę dostawców dopasowaną do tych założeń.
Często zadawane pytania
Co RTLS/RFID daje centrum danych?
Daje zasobom i, gdzie to ma sens, ludziom trwałą tożsamość oraz zdarzenia lokalizacji lub custody ze znacznikiem czasu, by zapasy, change’e i audyty opierały się na systemie ewidencji, któremu zespół już ufa.
Czy zadziała w hali pełnej metalu?
Tak, gdy radio i tagi pasują do środowiska. RFID on-metal, staranne portale i odczyty ręczne wyjątków to norma, nie wyjątek.
Czy zastępujemy DCIM lub ServiceNow?
Nie. Projektujemy niezależne zdarzenia do systemów, które już używacie. Celem jest wiarygodny feed, nie kolejny dashboard, w którym trzeba żyć.
Tylko dla operatorów colo?
Nie. Te same problemy widać w enterprise, colo i hyperscale: tożsamość zasobów, dryf zapasów, custody change’ów i pule części, które nie zgadzają się z CMDB.
Jak zachowujecie niezależność?
Najpierw doradzamy. Na życzenie dostarczamy, leasingujemy i integrujemy sprzęt również. Shortlisty oceniamy względem Waszych ograniczeń i dopasowania do systemu ewidencji.
Jak śledzicie materiały i sprzęt o długim czasie realizacji podczas budowy centrum danych?
Elementy o wysokiej wartości są tagowane u dostawcy lub przy odbiorze za pomocą znaczników RFID albo GNSS i BLE, a ich lokalizacja jest rejestrowana w trakcie przemieszczania się przez place składowe i magazyny aż do budynku. Przyjęcie towaru jest weryfikowane względem awizacji wysyłkowych, a ta sama tożsamość jest przekazywana do systemu ERP, a później do rejestru zasobów eksploatacyjnych.
Co oznacza pojęcie obiektu krytycznego (mission critical) w budowie centrów danych?
Termin ten opisuje obiekty, które muszą działać bez przerw, takie jak centra danych oraz zasilająca i chłodząca je infrastruktura. Wykonawcy posługują się tym określeniem w tej branży, ponieważ budowa musi spełniać rygorystyczne wymagania w zakresie dostępności, redundancji i rozruchu.
Czy RFID może wspierać łańcuch nadzoru w procesach ITAD i demontażu?
Tak. Serwery i dyski zachowują tę samą otagowaną tożsamość od instalacji aż po demontaż, dzięki czemu każdy wycofywany zasób można prześledzić od wyjęcia z szafy serwerowej, przez bezpieczne magazynowanie, aż po manifest dostawcy usług ITAD, wraz z zapisem czasowym.